เปลี่ยนระบบที่ใช้งานมานาน Legacy ให้เป็น Smart Knowledge Asset
การเจาะลึก พลังแห่งการประมวลผล ที่เพิ่มใน Application ที่ใช้งานยาวนาน & ข้อควรระวัง (Security Best Practices)
22 ส.ค. 2569, 02:29 คลิก ติดต่อรับคำปรึกษา (ฟรี)เอกสารสรุปข้อมูลเชิงลึก "กลยุทธ์ดิจิทัลและสถาปัตยกรรมนวัตกรรม AI ของ อ.กฤติเดช ฉายจรุง"
บทสรุป (Executive Summary)
พลังแห่งการประมวลผล: Legacy or Smart Knowledge Asset ที่เสริมให้ Application ที่ผ่านการใช้งานมายาวนาน
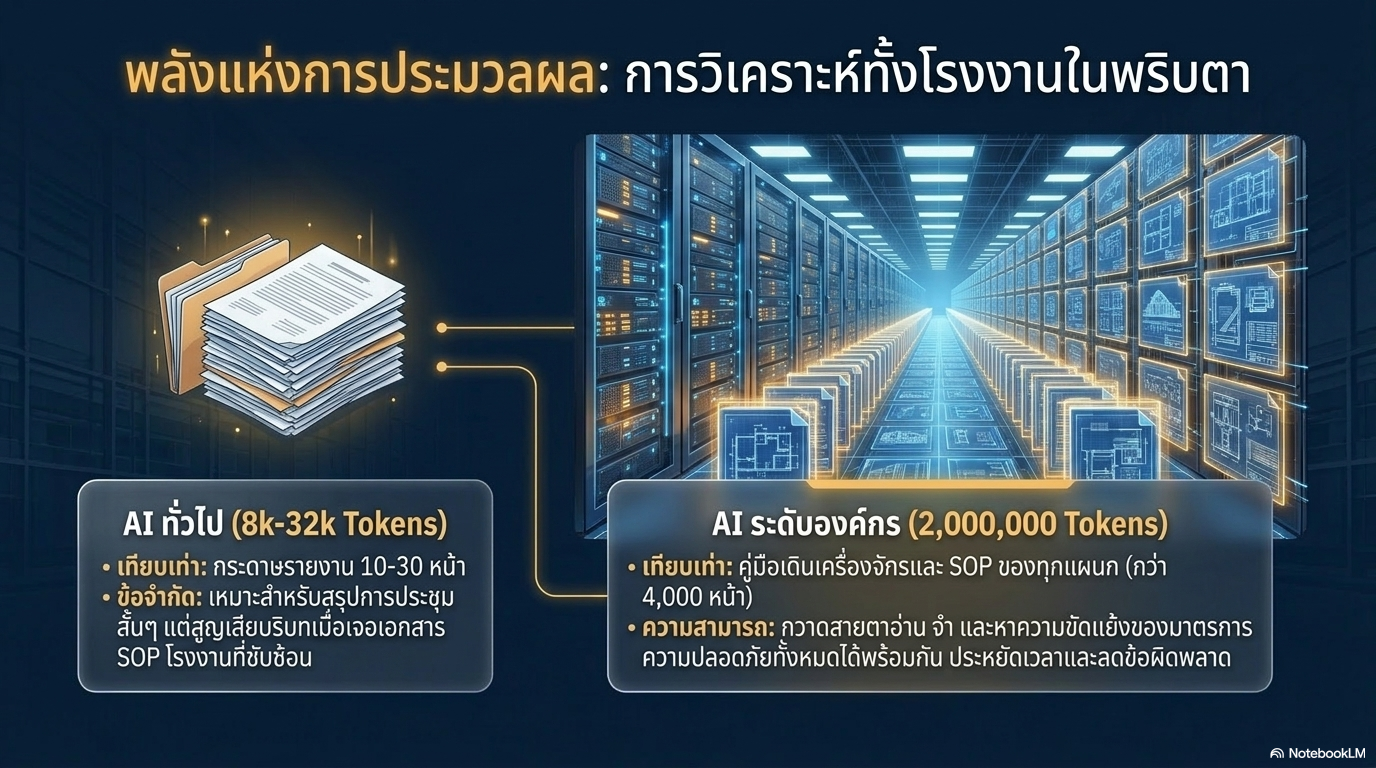
เนื้อหาหัวข้อนี้
มาจากข้อมูลที่สังเคราะห์จาก "ประสบการณ์กว่า 20 ปี ของ อ.กฤติเดช ฉายจรุง" ในฐานะ "ผู้เป็นสะพานเชื่อม" ที่เชื่อมโยงช่องว่างระหว่างความต้องการทางธุรกิจ (Business), การตลาด (Marketing) และการพัฒนาทางเทคนิค (Dev)
หัวใจความเชี่ยวชาญ คือ การออกแบบ System-Driven Marketing และ MarTech Ecosystem ที่เปลี่ยนข้อมูลดิบให้เป็น "ท่อส่งรายได้" ที่ยั่งยืน
ประเด็นวิกฤตที่พบ คือ
องค์กรส่วนใหญ่มักประสบปัญหา "มีข้อมูลมหาศาลแต่ขาดระบบที่เชื่อมต่อ"
ซึ่งทำให้เสียเปรียบในยุค AI แนวทางแก้ไขที่นำเสนอคือการสร้างสถาปัตยกรรมแบบ Model-Agnostic และการใช้กลยุทธ์ RAG (Retrieval-Augmented Generation) เพื่อสร้าง "สมองที่สอง" ให้กับธุรกิจ โดยมุ่งเน้นที่ผลลัพธ์เชิงประจักษ์ เช่น การลดต้นทุนโฆษณา (CPA/CAC) ได้ถึง 60-90% และการสร้าง ROI ที่สูงถึง 3,700% ในบางโครงการ
---------------------------------------

1. วิวัฒนาการและปรัชญาการทำงาน: จากโปรแกรมเมอร์สู่สถาปนิกโซลูชัน AI ที่เป็นสะพานเชื่อมความต้องการเชิงธุรกิจเพื่อเปลี่ยนเป็น Digital Asset
การเดินทางสายวิชาชีพ กว่า 15 ปี ได้หล่อหลอมทักษะการแก้ปัญหาเชิงระบบจากรากฐานที่แข็งแกร่งจนถึงระดับยุทธศาสตร์
รากฐานการแก้ปัญหาเชิงระบบ: เริ่มต้นจากการสร้าง Custom Framework ในยุคที่ยังไม่มีเครื่องมือสำเร็จรูป (เช่น ระบบลงทะเบียน มทร.อีสาน กาฬสินธุ์) ทำให้เข้าใจแก่นของ Data Integrity และ Business Logic อย่างลึกซึ้ง
- ปรัชญา "Think Big, Start Small, Scale Fast": เน้นการตั้งสมมติฐานและรัน Pilot Campaign เพื่อวัดผล Lead Quality ก่อนจะขยายผล เพื่อลดความเสี่ยงด้านงบประมาณให้กับองค์กร
- มุมมองมนุษยนิยม (Human-Centric): การศึกษาในระดับปริญญาเอกด้านวิจัยและสร้างสรรค์ (วัฒนธรรมศาสตร์) ช่วยให้สามารถแปลผลข้อมูลเชิงปริมาณผ่านเลนส์ของพฤติกรรมมนุษย์และบริบททางวัฒนธรรม นำไปสู่การออกแบบ AI ที่ "เข้าใจ" ไม่ใช่แค่ "ฉลาด"
--------------------------------------------------
2. สถาปัตยกรรมเทคโนโลยีการตลาด (MarTech Ecosystem)
หัวใจหลักของการวางโครงสร้างคือการสร้างระบบที่วัดผลได้จริงและลดการทำงานซ้ำซ้อนด้วยมือ (Manual Work):
|
Unified Data Architecture |
บูรณาการข้อมูล Multi-channel (FB, Google, TikTok) เข้ากับระบบ Back-end เพื่อความโปร่งใสของข้อมูลแบบ Real-time
|
| First-party Data & Privacy |
ออกแบบการเก็บข้อมูลเพื่อรับมือกับ Cookieless Future และปฏิบัติตามมาตรฐาน PDPA เพื่อสร้างความเชื่อมั่น |
|
Lead Distribution Logic |
ออกแบบตรรกะการส่งต่อ Lead (Payload Synchronization) จาก MarTech ไปยังฝ่ายขายเพื่อเพิ่ม Closing Rate |
|
Revenue Analytics |
ติดตาม Customer Journey เชิงลึกเพื่อระบุ Key Conversion Drivers และเพิ่ม Retention Rate ผ่านระบบอัตโนมัติ |
---------------------------------------
3. นวัตกรรม AI และสถาปัตยกรรมแห่งอนาคต
การประยุกต์ใช้ AI ในมุมมองของกฤติเดช ไม่ได้เป็นเพียงการใช้เครื่องมืออัตโนมัติ แต่เป็นการสร้างระบบนิเวศที่ตรวจสอบได้:
- Model-Agnostic Architecture: ออกแบบโครงสร้างที่เป็นกลาง สามารถสลับผู้ให้บริการ AI (เช่น Gemini, GPT) ได้ทันทีโดยไม่กระทบ Logic หลัก เปรียบเสมือน "ที่ชาร์จโทรศัพท์อัจฉริยะ" ที่ใช้ได้กับทุกยี่ห้อ
- กลยุทธ์ RAG (Retrieval-Augmented Generation): แยก "บริบท" (Context) ออกจาก "คำสั่ง" (Command) โดยสร้าง Knowledge Base เฉพาะของธุรกิจ ทำให้ AI ตอบคำถามจาก "ความจริงของธุรกิจ" แทนการคาดเดา
- Human-in-the-loop (HITL): ยึดถือหลักการให้มนุษย์เป็นผู้ตัดสินใจขั้นสุดท้าย เพื่อยืนยันความถูกต้อง จริยธรรม และความรับผิดชอบต่อสังคมของผลลัพธ์จาก AI
- การป้องกันภัยคุกคาม: มีประสบการณ์ตรงในการรับมือกับ Hybrid AI Attack และการวางระบบป้องกัน เช่น Anomaly Detection, Guardrails และ Model Armor เพื่อป้องกัน LLM Hijacking และ Admin Take Over
----------------------------------------
4. ผลลัพธ์เชิงประจักษ์และกรณีศึกษา (Proven Results)
หลักฐานที่ยืนยันถึงความสำเร็จในการนำเทคโนโลยีมาขับเคลื่อนมูลค่าทางธุรกิจ:
- Pioneer University Digital Transformation: พลิกโฉมระบบ manual สู่ดิจิทัล ลดงบประมาณค่าล่วงเวลาได้กว่า 240,000 บาทต่อภาคเรียน และลด Error Rate จาก 60% เหลือเกือบ 0%
- กรณีศึกษาปลาส้มแม่หลอด: ใช้กลยุทธ์ Data + Emotional Video Ads และ Conversion Website สามารถเพิ่มยอดขายจาก 60,000 บาท เป็นประมาณ 400,000 บาท ภายใน 60 วัน (ROI 5-7 เท่า)
- กรณีศึกษาศาสตราคลินิก: ใช้ Search Ads เฉพาะกลุ่มอาการ (Symptom Based Marketing) จนลูกค้าเต็มและสามารถ "พักการยิง Ads" ได้
- Digital Marketing (คณะวิศวกรรมศาสตร์ KSU): เพิ่มยอดนักศึกษาสมัครเรียนจาก 160 คน เป็น 280 คน ผ่านการวางระบบ Awareness และ Landing Page ที่มีประสิทธิภาพ
-----------------------------------------
5. บทเรียนสำคัญและความเป็นผู้นำระดับ Senior
สะท้อน ชีวิตจริงที่ผ่าน "การเรียนรู้จากวิกฤต"การมองภาพรวมธุรกิจ:
- การเปลี่ยน "ความผิดพลาด" เป็น "มูลค่า": ประสบการณ์การถูกเจาะระบบทำให้กลายเป็นสถาปนิกที่ "ระแวงอย่างสร้างสรรค์" เน้นการตรวจสอบ Data Integrity 100% ก่อนเริ่มแคมเปญ
- Value-Based Pricing vs Project-Based: มุ่งเน้นการขาย "ผลลัพธ์ทางธุรกิจ" (Outcome) เช่น กำไรที่เพิ่มขึ้น หรือความเสียหายที่ป้องกันได้ แทนการขายเพียงแค่ "แรงงานหรือระบบ" (Output)
- การบริหารจัดการ "หนี้ทางเทคนิค" (Technical Debt): ในฐานะผู้จัดการ เน้นการสร้าง MVP ที่ใช้งานได้จริงและปลอดภัยก่อนเพื่อดึง Cashflow แล้วจึงอัปเกรดระบบให้สมบูรณ์ในภายหลัง
- ความรับผิดชอบของ AI (Responsible AI): การสร้างระบบที่โปร่งใส ตรวจสอบย้อนหลังได้ผ่านระบบ Logger คุณภาพสูง เพื่อเปลี่ยน AI จาก "กล่องดำ" ให้เป็นระบบที่อธิบายที่มาที่ไปได้
---------------------------------------
คำคมสำคัญ (Important Quotes)
- "องค์กรที่มีข้อมูลมหาศาล แต่ขาดระบบที่เชื่อมต่อ จะเป็นผู้เสียเปรียบที่สุดในยุค AI"
- "เทคโนโลยีมีไว้เพื่อสร้างโอกาสใหม่ ไม่ใช่แค่ลดภาระงาน"
- "การตลาดที่ดีที่สุดไม่ใช่แค่โฆษณา แต่คือระบบที่วัดผลได้จริงและสามารถต่อยอดได้ในระยะยาว"
- "คนที่เคยโดนเจาะ จะเป็น Solution Architect ท่ี 'ระแวงและรอบคอบ' กว่าคนที่ไม่เคยเจออะไรเลย"
การเจาะลึกบทลงโทษตาม
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. ๒๕๖๒ (PDPA) กรณี ข้อมูลสุขภาพ (Health Data) รายละเอียดและกลไกทางกฎหมายที่ต้องระวังเป็นพิเศษดังนี้
1. สถานะทางกฎหมายของข้อมูลสุขภาพ (มาตรา ๒๖)
ข้อมูลสุขภาพ ข้อมูลพันธุกรรม และข้อมูลชีวภาพ (เช่น ลายนิ้วมือ ม่านตา ภาพจำลองใบหน้า) จัดเป็น "ข้อมูลส่วนบุคคลอ่อนไหว" (Sensitive Personal Data) ตาม มาตรา ๒๖ ซึ่งกฎหมายกำหนดหลักการห้ามเก็บรวบรวม ใช้ หรือเปิดเผย โดยปราศจากการขอ ความยินยอมโดยชัดแจ้ง (Explicit Consent) เว้นแต่จะเข้าข้อยกเว้นทางกฎหมายโดยเฉพาะ (เช่น เพื่อการรักษาทางการแพทย์ตามสัญญารักษาพยาบาล หรือประโยชน์สาธารณะด้านสาธารณสุข)
หากเกิดการละเมิด รั่วไหล หรือประมวลผลข้อมูลสุขภาพโดยมิชอบ บทลงโทษจะมีความเข้มงวดกว่าข้อมูลส่วนบุคคลทั่วไป โดยครอบคลุม 3 หมวดบทลงโทษ ดังนี้:
2. เจาะลึก 3 หมวดบทลงโทษกรณีละเมิดข้อมูลสุขภาพ
2.1 โทษทางปกครอง (Administrative Fines) — อัตราสูงสุด ๕ ล้านบาท
โทษทางปกครองเป็นโทษปรับทางการเงินที่กำหนดไว้สำหรับความผิดเกี่ยวกับการฝ่าฝืนมาตรการคุ้มครองข้อมูลอ่อนไหว:
- ผู้ควบคุมข้อมูลส่วนบุคคล (Data Controller) — มาตรา ๘๔: หากทำการเก็บรวบรวม ใช้ หรือเปิดเผยข้อมูลสุขภาพตามมาตรา ๒๖ โดยไม่ได้รับความยินยอมโดยชัดแจ้ง (และไม่เข้าข้อยกเว้นตามกฎหมาย) หรือส่ง/โอนข้อมูลสุขภาพไปยังต่างประเทศโดยมิชอบ ต้องระวางโทษ ปรับทางปกครองไม่เกิน ๕,๐๐๐,๐๐๐ บาท (ห้าล้านบาท)
- ผู้ประมวลผลข้อมูลส่วนบุคคล (Data Processor) — มาตรา ๘๗: หากส่งหรือโอนข้อมูลสุขภาพตามมาตรา ๒๖ ไปยังต่างประเทศโดยไม่ปฏิบัติตามหลักเกณฑ์ที่กฎหมายกำหนด ต้องระวางโทษ ปรับทางปกครองไม่เกิน ๕,๐๐๐,๐๐๐ บาท (ห้าล้านบาท) เช่นเดียวกัน
2.2 โทษทางอาญา (Criminal Penalties) — จำคุกสูงสุด ๑ ปี / ปรับสูงสุด ๑ ล้านบาท
โทษทางอาญาจะเกิดขึ้นเมื่อมีการใช้ หรือเปิดเผยข้อมูลสุขภาพตามมาตรา ๒๖ โดยปราศจากความยินยอม หรือโอนไปต่างประเทศโดยมิชอบ:
- กรณีทำให้ผู้อื่นเสียหายหรืออับอาย (มาตรา ๗๙ วรรคหนึ่ง): หากการเปิดเผยข้อมูลสุขภาพทำไปโดยประการที่น่าจะทำให้ผู้อื่นเกิดความเสียหาย เสียชื่อเสียง ถูกดูหมิ่น ถูกเกลียดชัง หรือได้รับความอับอาย ต้องระวางโทษ จำคุกไม่เกิน ๖ เดือน หรือปรับไม่เกิน ๕๐๐,๐๐๐ บาท หรือทั้งจำทั้งปรับ
- กรณีทำเพื่อแสวงหาประโยชน์มิชอบ (มาตรา ๗๙ วรรคสอง): หากกระทำไปเพื่อแสวงหาประโยชน์ที่มิควรได้โดยชอบด้วยกฎหมายสำหรับตนเองหรือผู้อื่น ต้องระวางโทษหนักขึ้น คือ จำคุกไม่เกิน ๑ ปี หรือปรับไม่เกิน ๑,๐๐๐,๐๐๐ บาท หรือทั้งจำทั้งปรับ
- ลักษณะทางคดี: ความผิดตามมาตรา ๗๙ เป็นความผิดอันยอมความได้
- ความรับผิดของผู้บริหารนิติบุคคล (มาตรา ๘๑): ในกรณีที่องค์กรผู้กระทำความผิดเป็นนิติบุคคล หากเกิดจากการสั่งการ การกระทำ หรือการละเว้นไม่สั่งการของผู้จัดการ กรรมการ หรือบุคคลซึ่งรับผิดชอบในการดำเนินงาน บุคคลนั้นต้อง ร่วมรับโทษทางอาญา ตามที่บัญญัติไว้ด้วย
2.3 ความรับผิดทางแพ่งและค่าสินไหมเพื่อการลงโทษ (Civil Liability & Punitive Damages)
- การชดใช้ค่าสินไหมทดแทน (มาตรา ๗๗): ผู้ควบคุมหรือผู้ประมวลผลข้อมูลที่ฝ่าฝืนกฎหมายจนเกิดความเสียหายต่อเจ้าของข้อมูลสุขภาพ ต้องชดใช้ค่าสินไหมทดแทน ไม่ว่าจะเกิดจากการกระทำโดยจงใจหรือประมาทเลินเล่อก็ตาม (รวมถึงค่าใช้จ่ายที่จำเป็นในการป้องกันหรือระงับความเสียหาย)
- ค่าสินไหมทดแทนเพื่อการลงโทษเพิ่มขึ้น (มาตรา ๗๘): ศาลมีอำนาจสั่งให้จ่ายค่าสินไหมทดแทนเพื่อการลงโทษ (Punitive Damages) เพิ่มขึ้นจากค่าสินไหมทดแทนที่แท้จริงได้ตามที่ศาลเห็นสมควร แต่ ไม่เกิน ๒ เท่าของค่าสินไหมทดแทนที่แท้จริง โดยคํานึงถึงพฤติการณ์ ความร้ายแรง และผลประโยชน์ที่ได้รับ
- อายุความ (มาตรา ๗๘ วรรคสอง): สิทธิเรียกร้องทางแพ่งมีอายุความ ๓ ปี นับแต่วันที่ผู้เสียหายรู้ถึงความเสียหายและรู้ตัวผู้ต้องรับผิด หรือพ้น ๑๐ ปี นับแต่วันที่มีการละเมิด
3. แนวทางป้องกันความเสี่ยงเชิงสถาปัตยกรรมระบบ (Systemic Risk Mitigation)
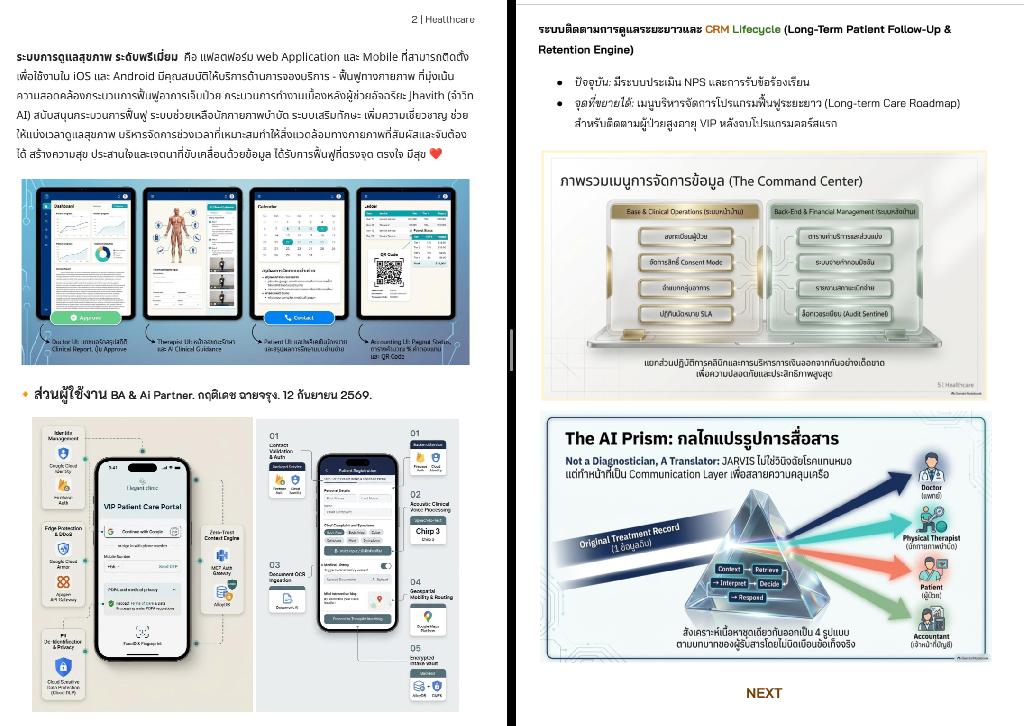
เพื่อป้องกันความเสี่ยงจากบทลงโทษทางกฎหมายในระดับ Zero-Audit Risk ระบบจัดการสุขภาพหรือคลินิก (เช่น สถาปัตยกรรมระบบ JARVIS) ต้องติดตั้งกลไกป้องกันสำคัญ ได้แก่:
- Explicit Consent Notice: ติดตั้งระบบขอความยินยอมชัดเจนก่อนการป้อนประวัติหรือบันทึกเสียง
- Record Lock & Append-Only Audit Trail: ล็อกเวชระเบียนทันทีหลังบันทึก ห้ามแก้ไขย้อนหลังโดยพลการ และหากต้องแก้ไขเพิ่ม ต้องใช้การบันทึกต่อเติมพร้อมเก็บประวัติ (HL7 FHIR Provenance / ASTM E2147) เช่น
integrity_hash(SHA-256) และagent - Data Isolation & Encryption: แยกชั้นข้อมูลดิบ (Bronze Layer) ออกจากชั้น AI ประมวลผล และใช้วิธีเข้ารหัสข้อมูลกุญแจ CMEK พร้อมจำกัดสิทธิ์ IAM อย่างเข้มงวด
สิทธิในการขอรับและโอนย้ายข้อมูล (Right to Data Portability)
ตามมาตรา ๓๑ แห่งพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. ๒๕๖๒ (PDPA) คือ
สิทธิของเจ้าของข้อมูลส่วนบุคคลในการขอรับข้อมูลส่วนบุคคลเกี่ยวกับตนจากผู้ควบคุมข้อมูลส่วนบุคคล ในกรณีที่ผู้ควบคุมข้อมูลได้จัดทำข้อมูลนั้นให้อยู่ในรูปแบบที่สามารถอ่านหรือใช้งานโดยทั่วไปได้ด้วยเครื่องมือหรืออุปกรณ์ที่ทำงานได้โดยอัตโนมัติ และสามารถใช้หรือเปิดเผยข้อมูลได้ด้วยวิธีการอัตโนมัติ
รายละเอียด เงื่อนไข และข้อยกเว้นของสิทธินี้มีดังนี้:
1. ขอบเขตของสิทธิในการโอนย้าย
- ขอให้ส่งหรือโอนไปยังผู้ควบคุมข้อมูลอื่น: เจ้าของข้อมูลมีสิทธิขอให้ผู้ควบคุมข้อมูลส่วนบุคคลส่งหรือโอนข้อมูลส่วนบุคคลในรูปแบบดิจิทัลอัตโนมัตินั้นไปยังผู้ควบคุมข้อมูลส่วนบุคคลรายอื่นได้ เมื่อสามารถทำได้ด้วยวิธีการอัตโนมัติ
- ขอรับข้อมูลที่ถูกส่งหรือโอนโดยตรง: เจ้าของข้อมูลมีสิทธิขอรับข้อมูลส่วนบุคคลที่ผู้ควบคุมข้อมูลส่วนบุคคลได้ส่งหรือโอนไปยังผู้ควบคุมข้อมูลส่วนบุคคลรายอื่นโดยตรง เว้นแต่โดยสภาพทางเทคนิคจะไม่สามารถทำได้
2. เงื่อนไขของข้อมูลที่สามารถใช้สิทธิได้
ข้อมูลส่วนบุคคลที่จะขอรับหรือโอนย้ายตามมาตรานี้ ต้องเป็นข้อมูลเข้าเกณฑ์ข้อใดข้อหนึ่ง ดังต่อไปนี้:
- ข้อมูลส่วนบุคคลที่เจ้าของข้อมูลได้ให้ความยินยอมในการเก็บรวบรวม ใช้ หรือเปิดเผย
- ข้อมูลส่วนบุคคลที่ได้รับยกเว้นไม่ต้องขอความยินยอม เนื่องจากเป็นกรณีจำเป็นเพื่อการปฏิบัติตามสัญญาซึ่งเจ้าของข้อมูลเป็นคู่สัญญา หรือเพื่อใช้ในการดำเนินการตามคำขอของเจ้าของข้อมูลก่อนเข้าทำสัญญา (ตามมาตรา ๒๔ (๓))
- ข้อมูลส่วนบุคคลอื่นตามที่คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลประกาศกำหนด
3. ข้อจำกัดและข้อยกเว้นในการใช้สิทธิ
ไม่ใช้กับงานรัฐหรือประโยชน์สาธารณะ:
- ไม่สามารถใช้สิทธินี้กับการส่งหรือโอนข้อมูลส่วนบุคคลของผู้ควบคุมข้อมูล
- เหตุดังกล่าวเป็นการปฏิบัติหน้าที่เพื่อประโยชน์สาธารณะ หรือเป็นการปฏิบัติหน้าที่ตามกฎหมาย
ห้ามละเมิดสิทธิผู้อื่น:
- การใช้สิทธิจะต้องไม่ไปละเมิดสิทธิหรือเสรีภาพของบุคคลอื่น
การบันทึกกรณีปฏิเสธ:
- หากผู้ควบคุมข้อมูลส่วนบุคคลปฏิเสธคำขอด้วยเหตุผลทางกฎหมายหรือทางเทคนิคดังกล่าว
- ผู้ควบคุมข้อมูลจะต้องบันทึกการปฏิเสธคำขอพร้อมระบุเหตุผลไว้ในรายการบันทึก (ตามมาตรา ๓๙)
- เป้าหมายเพื่อให้เจ้าของข้อมูลและสำนักงานฯ สามารถตรวจสอบได้